Komputery kwantowe w 2026: algorytm Shora zagraża RSA, ale sprzęt wciąż eksperymentalny
Algorytm Shora z 1994 roku teoretycznie łamie RSA, ale według hasła w Wikipedii sprzęt kwantowy w 2026 roku jest w większości eksperymentalny. Rządowe inwestycje sięgnęły 10 mld dolarów do kwietnia 2025.
- Algorytm Shora (1994) rozkłada liczby na czynniki w czasie wielomianowym, więc dość duży komputer kwantowy złamałby RSA, Diffie-Hellmana i jego wersję na krzywych eliptycznych.
- Obecny sprzęt jest według hasła w dużej mierze eksperymentalny i nadaje się tylko do wybranych zadań. Pokazy przewagi kwantowej traktuje się jako kamienie milowe nauki, a nie dowód na rychłe wdrożenia.
- W 2019 roku Google i NASA ogłosiły przewagę kwantową na maszynie 54-kubitowej (według szacunków klasyczny superkomputer liczyłby 10 000 lat). IBM odpowiedział, że wystarczy około 2,5 dnia na superkomputerze Summit.
- Algorytm Grovera skraca atak na szyfry symetryczne: AES-256 daje wobec niego odporność porównywalną z AES-128 wobec klasycznego ataku siłowego.
- Globalne rządowe inwestycje w obliczenia kwantowe sięgnęły 10 mld dolarów do kwietnia 2025 roku.
Komputery kwantowe potrafią w teorii złamać powszechnie używane szyfrowanie, ale w 2026 roku nie nadają się jeszcze do praktycznych zastosowań. Opieram się tu na angielskojęzycznym haśle Wikipedii o obliczeniach kwantowych, więc to przegląd stanu wiedzy, a nie relacja z jednego nowego eksperymentu. Przeczytałem je do końca i wybrałem to, co da się sprawdzić liczbami i datami.
Kubit: dwa stany i interferencja zamiast "liczenia wszystkiego naraz"
Zwykły bit ma jeden z dwóch stanów. Kubit może być w kombinacji liniowej obu, czyli w superpozycji, zapisywanej jako α|0⟩ + β|1⟩. Po pomiarze zawsze dostajesz jednak jeden wynik, 0 albo 1, a prawdopodobieństwa wynikają z kwadratów modułów α i β. Hasło podaje prosty przykład: kubit w równej superpozycji da 0 lub 1 z jednakowym prawdopodobieństwem.
Kluczowa różnica wobec zwykłych prawdopodobieństw jest taka, że amplitudy nie muszą być dodatnie. Ujemne amplitudy umożliwiają destrukcyjną interferencję, a algorytm kwantowy polega na tym, żeby tak pokierować interferencją, by wzmocnić szansę na pożądany wynik.
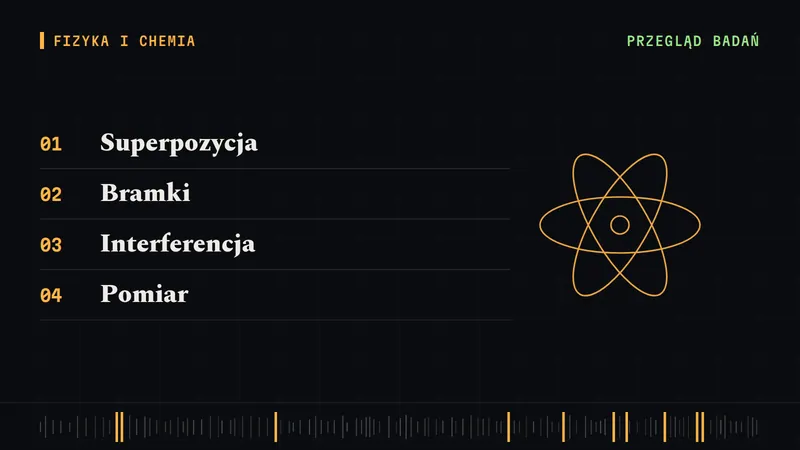
- Superpozycja: Kubity są w kombinacji stanów |0⟩ i |1⟩
- Bramki: Operacje zmieniają amplitudy, w tym ich znaki
- Interferencja: Pożądany wynik zyskuje na prawdopodobieństwie
- Pomiar: Odczyt daje jeden klasyczny wynik: 0 albo 1
Źródło: Wikipedia (en): Quantum computing
Stąd bierze się popularny, ale mylący obraz maszyny sprawdzającej wszystkie możliwości jednocześnie. Hasło nazywa to "równoległością kwantową" i zaznacza, że sama w sobie nie przyspiesza obliczeń, bo na końcu pomiar daje tylko jedną wartość. Algorytm musi mieć jeszcze jakiś dodatkowy składnik, na przykład wspomnianą interferencję.
Skala trudności symulacji wynika z prostego rachunku. Każdy dodatkowy kubit podwaja wymiar przestrzeni stanów, więc opisanie układu 100 kubitów wymaga zapisania 2¹⁰⁰ klasycznych wartości.
Algorytm Shora i szyfry: co jest zagrożone, a co nie
Najgłośniejszy wynik teoretyczny to algorytm Petera Shora z 1994 roku, czyli wielomianowe algorytmy faktoryzacji liczb całkowitych i logarytmu dyskretnego. Efektywna faktoryzacja podważyłaby RSA, a logarytm dyskretny - wymianę kluczy Diffiego-Hellmana. Hasło wymienia też Diffiego-Hellmana na krzywych eliptycznych. Na tych algorytmach opiera się zabezpieczanie stron WWW, szyfrowanej poczty i wielu innych danych.
Są tu dwa zastrzeżenia, które łatwo pominąć:
- Warunek brzmi "dostatecznie duży komputer kwantowy". Hasło podkreśla, że dzisiejszy sprzęt jest na to za mały i za bardzo podatny na błędy.
- Nie ma dowodu matematycznego, że równie szybki algorytm klasyczny nie istnieje. Według hasła dowody poszlakowe sugerują, że to mało prawdopodobne.
Odporność mają inne rodziny algorytmów. Hasło wskazuje kryptosystem McEliece'a, oparty na trudnym problemie z teorii kodów, oraz kryptosystemy kratowe, o których nie wiadomo, by były podatne na ataki kwantowe. Znalezienie algorytmu wielomianowego dla dihedralnego problemu ukrytej podgrupy, który złamałby wiele z nich, pozostaje dobrze zbadanym problemem otwartym. To obszar kryptografii postkwantowej.
Szyfrów symetrycznych dotyczy inny algorytm. Atak siłowy z użyciem algorytmu Grovera wymaga około 2^(n/2) wywołań algorytmu szyfrującego wobec około 2^n w przypadku klasycznym. Efektywna długość klucza zmniejsza się więc o połowę: AES-256 miałby wobec takiego ataku odporność porównywalną z AES-128 wobec klasycznego ataku siłowego.
Przyspieszenie Grovera jest kwadratowe i, jak zaznacza hasło, dotyczy teoretycznego najgorszego przypadku algorytmów klasycznych. Rzeczywistych przyspieszeń w praktyce nie wykazano.
Rekordy Google i IBM: spór o 10 000 lat
W 2019 roku Google AI i NASA ogłosiły, że osiągnęły supremację kwantową na maszynie 54-kubitowej. Obliczenie, według szacunków, zajęłoby klasycznym superkomputerom 10 000 lat. IBM zakwestionował to twierdzenie, przekonując, że po optymalizacji algorytmów da się je wykonać w około 2,5 dnia na superkomputerze Summit. Spór pokazał, jak trudno ustalić próg, od którego można mówić o przewadze.
W czerwcu 2023 roku informatycy z IBM zgłosili, że komputer kwantowy dał lepsze wyniki dla pewnego problemu fizycznego niż konwencjonalny superkomputer.
Hasło sprowadza to do jednego zdania: takie zadania nie muszą mieć praktycznego zastosowania, więc według stanu na 2026 rok pokazy najlepiej rozumieć jako kamienie milowe nauki, a nie dowód na rychłe wdrożenia. Liczby z 2019 roku to zresztą szacunki i deklaracje stron sporu, nie wynik niezależnego pomiaru.
- 1980Paul Benioff opisuje kwantową maszynę Turinga
- 1984Bennett i Brassard stosują teorię kwantową do protokołów kryptograficznych
- 1994Peter Shor publikuje algorytmy faktoryzacji i logarytmu dyskretnego
- 1996Algorytm Grovera dla wyszukiwania; Seth Lloyd dowodzi, że komputery kwantowe symulują układy kwantowe bez wykładniczego narzutu
- 1998Dwukubitowy komputer kwantowy potwierdza wykonalność techniczną
- 2019Google i NASA ogłaszają supremację kwantową na 54 kubitach
- 2023IBM zgłasza lepszy wynik niż superkomputer dla problemu fizycznego
- 2024Pokazy podejść do kwantowej pamięci odpornej na błędy
- 1980: Paul Benioff opisuje kwantową maszynę Turinga
- 1984: Bennett i Brassard stosują teorię kwantową do protokołów kryptograficznych
- 1994: Peter Shor publikuje algorytmy faktoryzacji i logarytmu dyskretnego
- 1996: Algorytm Grovera dla wyszukiwania; Seth Lloyd dowodzi, że komputery kwantowe symulują układy kwantowe bez wykładniczego narzutu
- 1998: Dwukubitowy komputer kwantowy potwierdza wykonalność techniczną
- 2019: Google i NASA ogłaszają supremację kwantową na 54 kubitach
- 2023: IBM zgłasza lepszy wynik niż superkomputer dla problemu fizycznego
- 2024: Pokazy podejść do kwantowej pamięci odpornej na błędy
Gdzie kwanty mają sens: symulacja chemii i materiałów
Najbardziej naturalnym zastosowaniem jest symulowanie samych układów kwantowych. Pierwszy impuls dali Jurij Manin i Richard Feynman, którzy niezależnie sugerowali, że sprzęt oparty na zjawiskach kwantowych byłby wydajniejszy w takich symulacjach. W 1996 roku Seth Lloyd udowodnił, że komputery kwantowe symulują układy kwantowe bez wykładniczego narzutu, co potwierdziło przypuszczenie Feynmana z 1982 roku.
Hasło wskazuje chemię kwantową, czyli strukturę elektronową, dynamikę reakcji i spektroskopię, jako obiecujący obszar. Zaznacza jednak, że użyteczne implementacje wciąż ogranicza sprzęt. Jako przykład podaje syntezę amoniaku metodą Habera, bo na wiązanie azotu na potrzeby nawozów idzie około 2% rocznej światowej produkcji energii. Symulacje kwantowe mogłyby pomóc zrozumieć ten proces i poprawić jego efektywność, ale to kierunek badań, nie wynik.
W obliczeniach kwantowych bada się też optymalizację i uczenie maszynowe, lecz hasło zaznacza, że większość tych pomysłów jest na etapie badań i wymaga postępów w korekcji błędów oraz skalowaniu sprzętu.
Dlaczego sprzęt wciąż zawodzi: dekoherencja i era NISQ
Główną przeszkodą jest dekoherencja. Jeśli fizyczny kubit nie jest dostatecznie odizolowany od otoczenia, wnosi do obliczeń szum, czyli błędy. Rządy finansują badania nad kubitami o dłuższym czasie koherencji i mniejszej liczbie błędów. Wśród przykładowych realizacji hasło wymienia nadprzewodniki oraz pułapki jonowe, które utrzymują pojedyncze cząstki atomowe polami elektromagnetycznymi.
Obecną epokę określa się skrótem NISQ (zaszumione maszyny pośredniej skali). Według niektórych badaczy mogą one znaleźć wyspecjalizowane zastosowania w najbliższej przyszłości, ale szum w bramkach ogranicza ich niezawodność. Twierdzenie o progu pokazuje, że zwiększanie liczby kubitów może łagodzić błędy, a w pełni odporne na błędy obliczenia kwantowe pozostają w 2026 roku poza zasięgiem.
Hasło wspomina o postępach:
- W 2024 roku badacze zaprezentowali podejścia do kwantowej pamięci odpornej na błędy, o wysokim progu i niskim narzucie. To krok w stronę przejścia od NISQ do ery obliczeń odpornych na błędy (FASQ), choć wielkoskalowa realizacja pozostaje wyzwaniem inżynieryjnym.
- Naukowcy z Harvardu stworzyli "obwody kwantowe" korygujące błędy skuteczniej niż inne metody. Zespół wspierały MIT, QuEra Computing, Caltech i Princeton, a finansował go program DARPA ONISQ.
Skalę wsparcia pokazuje inna liczba z hasła: globalne rządowe inwestycje w obliczenia kwantowe osiągnęły 10 mld dolarów do kwietnia 2025 roku.
To omówienie opiera się na haśle encyklopedycznym, a nie na jednej recenzowanej pracy. Przytoczone wyniki (Google 2019, IBM 2023, zespół z Harvardu) pochodzą z doniesień ich autorów lub zespołów badawczych, a hasło nie podaje szczegółów metodologii ani liczebności prób. Jeśli ważne są dla ciebie konkretne wyniki, sięgnij do pierwotnych publikacji.
Pytania i odpowiedzi
Czy teleportacja kwantowa pozwala przesyłać informacje szybciej niż światło?
Nie. Protokół wymaga jednej wspólnej pary splątanej (e-bitu) i dwóch klasycznych bitów komunikacji, a te muszą przejść zwykłym kanałem. Stan kubitu nie jest fizycznie przesyłany, tylko odtwarzany u odbiorcy na podstawie przekazanych klasycznie wyników pomiarów i lokalnych korekt. Samo splątanie ani same bity klasyczne nie wystarczą.
Czym jest kodowanie supergęste?
To protokół komplementarny do teleportacji: dzięki jednej wspólnej parze splątanej i przesłaniu tylko jednego kubitu nadawca może przekazać odbiorcy dwa klasyczne bity. Wygląda to na złamanie twierdzenia Holevo, według którego pojedynczy kubit niesie najwyżej jeden bit informacji klasycznej, ale wspólne splątanie ten limit omija.
Dlaczego komputer klasyczny nazywa się "klasycznym", skoro jego elementy działają dzięki fizyce kwantowej?
Słowo "klasyczny" odnosi się do modelu obliczeń, a nie do fizyki sprzętu. Pamięć przechowuje bity, a elementy logiczne przekształcają jedną konfigurację bitów w drugą. Takie obliczenia można w zasadzie wykonać nawet na czysto mechanicznym urządzeniu, ewentualnie ze stałym spowolnieniem. Komputer kwantowy natomiast wykorzystuje spójne stany kwantowe, w których superpozycja, względna faza i interferencja są częścią samego obliczenia.
Źródła
Piotr Olszewski
Autor Przełomowego. Codziennie czyta prace z arXiv, Nature, Science i komunikaty uczelni, a opisuje tylko te, które coś zmieniają. Każdą liczbę podaje ze źródłem.
Jak wybieram i sprawdzam prace →Widzisz błąd albo nieścisłość? Napisz - poprawię i dopiszę datę aktualizacji.